Menu Zákaznická sekce

O společnosti
ComSource


Vize 2027 / Secure What Matters

Předvídat změnu. Zvolit správnou ochranu. Udržet kontinuitu.

Naší vizí je bezpečnost, která umožňuje organizacím růst a CISO rozhodovat podle skutečného rizika. Propojujeme kyberbezpečnost, datovou analytiku a networking s tím, na čem záleží byznysu: důvěrou, dostupností a odolností.

Předvídat rizika

Rozumět hrozbám, expozici a dopadům na organizaci.

Zvolit správnou ochranu

Převést znalost rizik do vhodných opatření a technologií.

Udržet kontinuitu

Omezit dopad incidentu a obnovit kritické služby.

Threat Intelligence / Expozice

Vidět riziko za hranicí vlastní sítě

Útočníci zneužívají kompromitované identity, důvěru v dodavatele i zranitelnosti propojených služeb. AI rozšiřuje možnosti podvodů a sociálního inženýrství; její zavádění současně vytváří nové cesty k citlivým datům.

Naším směrem je spojovat Threat Intelligence, přehled o vnější expozici a interní telemetrii. CISO tak může určovat priority podle pravděpodobného dopadu na organizaci, ne jen podle počtu upozornění.
Threat IntelligenceAttack SurfaceDodavatelský řetězec
Strategie / Technologie / Integrace

Od znalosti rizik k účinnému řešení

Přehled o hrozbách je začátek. Důležité je vědět, která opatření mají pro organizaci největší přínos a jak je převést do praxe. Propojujeme znalost sítí, bezpečnosti a dat při návrhu řešení, která odpovídají rizikům, stávajícímu prostředí i možnostem zákazníka.

Naším směrem je pomáhat CISO volit vhodné nástroje, určit priority a propojit technologie do funkčního celku. V dalším rozvoji zohledňujeme i témata, jako jsou ochrana identit, principy Zero Trust nebo rizika Shadow AI — využívání AI bez schválení či dohledu organizace.

Volba technologiíPropojení řešeníJasné priority
Sítě / Data / Kybernetická odolnost

Chránit schopnost organizace fungovat

Odolnost přesahuje samotnou prevenci. Chceme propojovat bezpečné sítě, segmentaci, ochranu dat a dostupnosti s detekcí, reakcí a připraveností na obnovu — napříč cloudem, IT i provozními technologiemi.

Automatizaci a AI vnímáme jako podporu odborníků, s jasnou odpovědností a kontrolou. Pokrok chceme měřit menší expozicí, rychlejší reakcí a obnovou i nižším dopadem incidentů na kritické služby.

Bezpečné sítěAI s kontrolouKontinuita provozu

Architektura otevřená změnám

Technologie vybíráme podle rizik, potřeb a prostředí zákazníka. Stavíme na odbornosti a spolupráci s našimi technologickými partnery. Důležitá je schopnost řešení spolupracovat a rozvíjet se s organizací.

Výsledky v praxi

Stavíme na úspěšných případových studiích s prokazatelnými výsledky a dopadem na klíčové ukazatele zákazníků. Jasně definovaná a škálovatelná metodika integrace přináší přidanou hodnotu zákazníkům i naší firmě.

Hodnota na dlouhou trať

Společně tvoříme budoucnost digitálního světa. Nové technologie zavádíme s důrazem na praktický přínos, dlouhodobou udržitelnost a měřitelnou hodnotu pro zákazníky, zaměstnance i celou komunitu.

Od vize k prioritám vaší organizace.

Propojme bezpečnostní strategii s riziky a potřebami vašeho byznysu.

Probrat bezpečnostní priority →
Naše cesta

Historie ComSource v kostce

Od roku2010

Specializace, která má hloubku.

Začínali jsme s jasným cílem: rozumět sítím a bezpečnosti do detailu. Důkladná znalost vybraných technologií je dodnes základem naší práce.

  1. Od technologií k celému řešení

    Samotným dodáním zařízení naše práce nekončí. Navrhujeme propojená a flexibilní řešení, která odpovídají provozu zákazníka a umožňují další rozvoj.

  2. Vlastní laboratoř. Vlastní inovace.

    S rozvojem datacenter a cloudu rostlo i naše know-how. Ve vlastní laboratoři testujeme a vyvíjíme služby, včetně ochrany FlowGuard proti DDoS útokům.

  3. Sítě, bezpečnost a data společně

    Rozšířili jsme záběr o bezpečnostní audity, datovou analytiku a ochranu zaměřenou na lidi. Technologie posuzujeme v souvislostech — s potřebami zákazníků na prvním místě.

Naše odbornost

Naše práce

Propojujeme sítě, kyberbezpečnost a data do jednoho funkčního celku. Od prvního návrhu až po každodenní provoz.

Sítě, na které je spoleh

Navrhujeme, auditujeme a budujeme síťovou infrastrukturu. Řešíme architekturu, konfiguraci i testování tak, aby síť zvládala nové služby a rostoucí nároky na výkon.

Ochrana od slabin po strategii

Odhalujeme zranitelnosti, navrhujeme bezpečnostní opatření a ověřujeme jejich funkčnost. Chráníme sítě, aplikace a data před malwarem, DDoS útoky i dalšími hrozbami.

Data, která dávají kontext

Analyzujeme síťový provoz a chování uživatelů. Pomáháme rozpoznat neobvyklou aktivitu, odhalit souvislosti a opřít technická rozhodnutí o skutečná provozní data.

Podpora i po nasazení

Zajišťujeme monitoring 24/7, HelpDesk a provozní podporu. Pomůžeme s výměnou zařízení i dalším rozvojem infrastruktury, když vlastní kapacity nestačí.

Technologičtí partneři

Naše společnost spolupracuje s předními výrobci komunikačních a bezpečnostních technologií. K nejvýznamnějším patří více než desetileté partnerství s HPE Juniper. Dlouhodobé úspěchy ComSource vedly k získání úrovně Elite Partner. Jsme také autorizovaným servisním partnerem a můžeme jménem výrobce poskytovat originální služby údržby a podpory.

Zákazníkům nabízíme helpdesk v češtině a angličtině. Naši specialisté analyzují provozní problémy, určují jejich příčiny a připravují podklady i návrhy nápravných opatření pro technickou podporu výrobce. Zákazníka tak zastupujeme při řešení incidentu a koordinujeme další postup.

ComSource je OPSWAT Platinum Partner a držitel ocenění Partner of the Year 2025 pro střední Evropu (Central Europe). Ocenění potvrzuje oficiální přehled partnerů roku společnosti OPSWAT.

OPSWAT vyvíjí technologie pro ochranu IT, provozních technologií (OT) a kritické infrastruktury. Jeho platforma MetaDefender kombinuje více vrstev ochrany souborů, včetně kontroly více detekčními enginy (multiscanning) a odstranění potenciálně nebezpečného obsahu pomocí Content Disarm and Reconstruction (CDR). Organizacím pomáhá snižovat riziko při přenosu a zpracování souborů a uplatňovat principy Zero Trust.

Cisco Systems, Inc. je jedna z předních světových firem specializujících se na technologie a zařízení v oblasti sítí a komunikace. Jejich networking sekce zahrnuje širokou škálu produktů a služeb, které umožňují vytvářet, spravovat a zabezpečovat různé typy sítí, včetně LAN (Local Area Network), WAN (Wide Area Network) a cloudových sítí.

Extreme Networks je technologická společnost specializující se na poskytování řešení pro síťovou infrastrukturu a komunikaci. Jejich portfolio zahrnuje produkty a služby pro správu, zabezpečení a optimalizaci sítí různých velikostí a typů.

Novicom, s.r.o. je český výrobce nástrojů pro správu, monitorování a zabezpečení sítí. Díky vlastním technologiím dosahuje nadstandardní bezpečnosti a provozní spolehlivosti i v rozsáhlých distribuovaných sítích. Novicom se snaží postupně rozšiřovat své produktové portfolio a naplňovat tak svou vizi aktivního SOC (Security Operation Center).

Společnost Novicom působí na trhu IT od roku 1994 a zaměřuje se na střední a velké zákazníky, kteří vyžadují vysokou úroveň zabezpečení a provozní spolehlivosti svých sítí. Kromě České republiky se se svými řešeními prosazuje i v zahraničí.

Viditelnost a kontrola nad sítí

Flowmon od Progress je řešení pro pokročilý monitoring a analýzu síťového provozu. Díky detailnímu přehledu o toku dat v reálném čase umožňuje rychle odhalit anomálie, předcházet bezpečnostním incidentům a optimalizovat výkon celé IT infrastruktury.

✔ Kompletní síťová viditelnost – od jádra až po cloud
✔ Detekce hrozeb založená na chování provozu (NDR)
✔ Podpora pro provozní i bezpečnostní týmy (NetOps & SecOps)
✔ Rychlejší reakce na incidenty a efektivnější troubleshooting

Flowmon pomáhá organizacím udržet sítě spolehlivé, bezpečné a připravené na budoucí potřeby.

V dnešním pracovním prostředí používají zaměstnanci nesčetná zařízení pro přístup k IT aplikacím a datům v různých sítích, aby byli produktivní, ať už pracují kdekoli a jakkoli. Ivanti zvyšuje úroveň a zabezpečuje práci všude tak, aby se lidem a organizacím dařilo.

SentinelOne vyvíjí platformu Singularity pro prevenci, detekci a reakci na kybernetické hrozby. Propojuje ochranu koncových zařízení, cloudových prostředí a identit s bezpečnostní analytikou a automatizací.

Bezpečnostním týmům pomáhá spojovat související události, vyšetřovat incidenty a urychlit reakci na útoky. Umělá inteligence a automatizované postupy podporují analytiky při zvládání velkého množství bezpečnostních dat.

Group-IB vyvíjí technologie pro kybernetickou bezpečnost založené na Threat Intelligence. Jeho řešení pomáhají organizacím porozumět útočníkům, odhalovat digitální rizika, chránit značku a reagovat na bezpečnostní incidenty.

Certifikace a prověrky

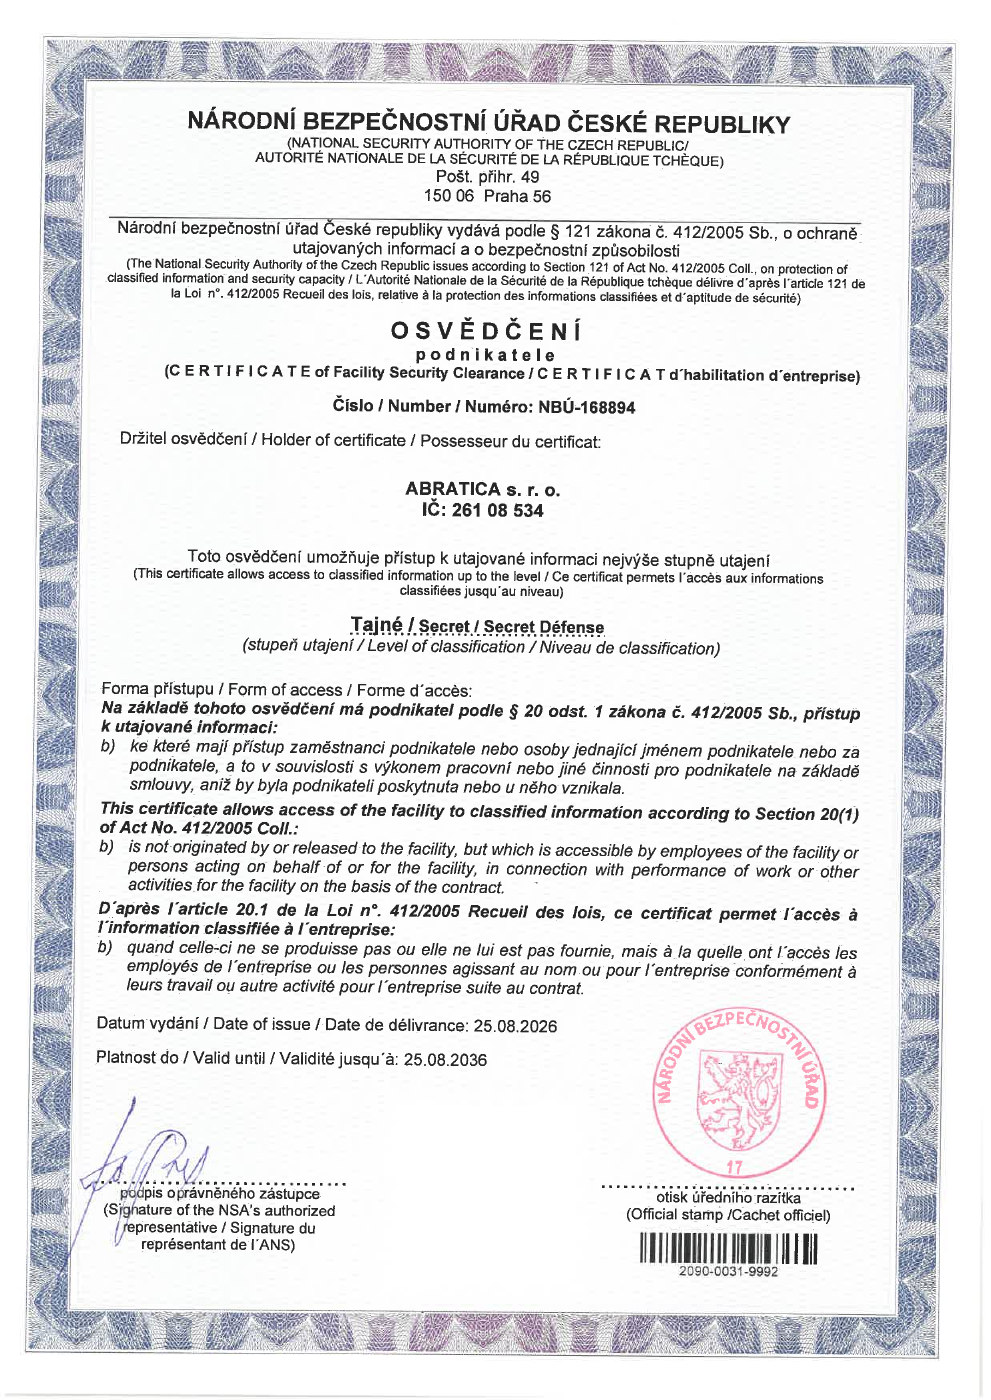
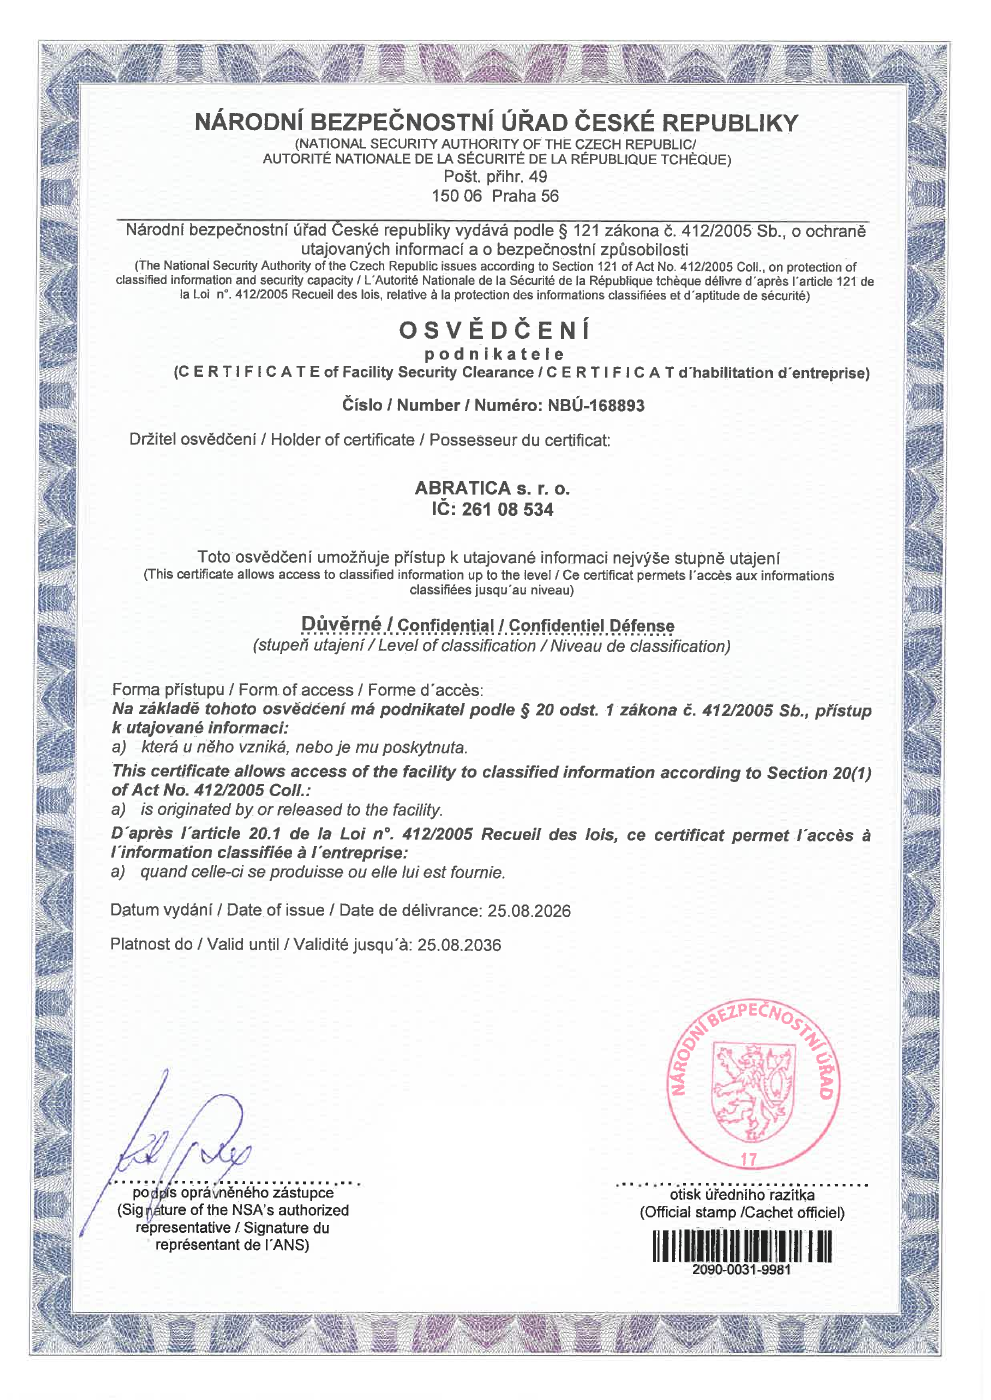
Naše dceřiná společnost ABRATICA je držitelem osvědčení podnikatele vydaných Národním bezpečnostním úřadem pro stupně utajení Tajné a Důvěrné. Obě osvědčení byla vydána 25. srpna 2026 a platí do 25. srpna 2036. Rozsah a forma přístupu jsou uvedeny v jednotlivých dokumentech.

Tento certifikát informačního systému společnosti ABRATICA platil do 6. listopadu 2022. Aktuální dokumentaci si prosím vyžádejte u našeho týmu.

Členství a zapojení do projektů

Účastníme se projektů, jejichž cílem je zvýšení úrovně ICT bezpečnosti a odolnosti vůči kyberútokům.

Projekt: Vývoj konečného řešení aplikace Cloud Security

Reg. číslo projektu: CZ.01.4.04/0.0/15_005/0002844

Cílem projektu je vyvinout řešení aplikace Cloud Security v prostředí České republiky. Aplikace představuje komplexní systém dílčích bezpečnostních aplikací na úrovni internetu a je určena pro datová centra, poskytovatele internetového připojení apod. 

TENTO PROJEKT JE SPOLUFINANCOVÁN EVROPSKOU UNIÍ

Jsme aktivním členem české pobočky AFCEA (Armed Forces Communication and Electronics Association). Členství v této mezinárodní organizace nám umožňuje sdílet a rozvíjet naše know-how v oblasti kybernetické bezpečnosti a ICT technologií, což následně aplikujeme u našich zákazníků.

Jsme součástí týmu CSIRT, jehož úkolem je ve spolupráci s Národním bezpečnostním úřadem reagovat, koordinovat a řešit bezpečnostní incidenty v oblastni bezpečnosti IT. Akreditace týmu u Trusted Introducer zajišťuje odpovídající úroveň osvědčených postupů a přijetí stanovených politik

Jsme členem projektu FENIX, který vznikl v roce 2013 na půdě českého peeringového uzlu, sdružení NIX.CZ, jako reakce na intenzívní DDoS útoky, kterým toho roku čelila významná česká média, banky nebo operátoři. Smyslem projektu je v případě DDoS útoku zajistit dostupnost internetových služeb v rámci subjektů zapojených do této aktivity.

Naše společní životní prostředí nám není lhostejné a chceme přispět k jeho zlepšení. Připojili jsme se do systému zpětného odběru a využití obalových odpadů splečnosti EKO-KOM. Tato nezisková společnost vytvořila a efektivně provozuje celorepublikový systém, který zajišťuje třídění, recyklaci a využití obalového odpadu na kvalitní evropské úrovni.

Jsme zapojeni do projektu Zelená firma a ekologicky likvidujeme firemní elektrospotřebiče a baterie. Našim zaměstnancům umožňujeme zbavit se vysloužilých elektrozařízení prostřednictvím sběrného boxu a přispět tak k ochraně životního prostředí, přírodních zdrojů a zdraví člověka.

Vývoj a vývoj inovativního softwaru Flowguard 2.0, který bude mít přímý dopad na zvýšení komplexní kybernetické bezpečnosti webových služeb nejen v České republice.

Národní soutěž ČR v kybernetické bezpečnosti


Načítám…